
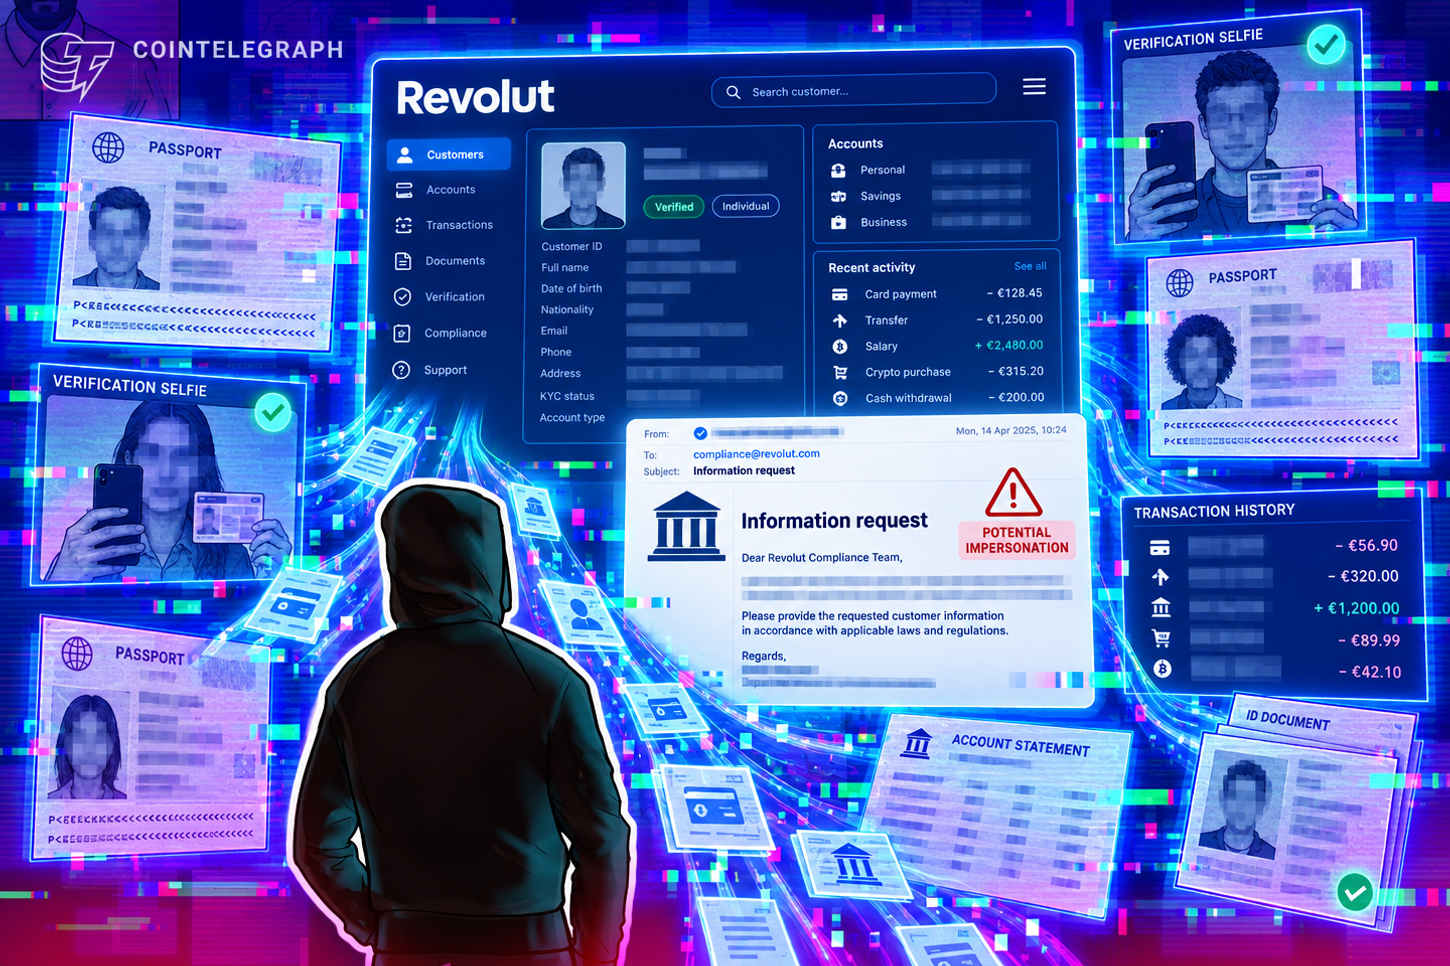
تعرضت بيانات حساسة لعملاء Revolut للاختراق بعد هجوم معقد استخدم بريدًا إلكترونيًا حكوميًا مزيفًا، مما كشف عن جوازات سفر وصور شخصية وتاريخ معاملات. يثير هذا الحادث تساؤلات جدية حول أمن المعلومات ومتطلبات KYC.
خلفية الهجوم: ثغرة في الثقة الرقمية
أعلنت شركة التكنولوجيا المالية والمصرفية Revolut مؤخرًا عن تعرضها لهجوم انتحال شخصية خارجي متطور، حيث تمكن طرف ثالث غير مصرح له من استخدام نطاق بريد إلكتروني تابع لوكالة حكومية مشروعة لتقديم طلبات احتيالية للحصول على معلومات العملاء. هذا التكتيك، الذي يُعرف بالهندسة الاجتماعية، استغل الثقة المتأصلة في المراسلات الرسمية، مما سمح للمخترق بتجاوز بعض إجراءات المصادقة الأولية لشركة Revolut. المعلومات التي تم الكشف عنها شملت نسخًا من جوازات السفر، وصور التحقق الذاتي (selfies)، وتواريخ المعاملات المالية الكاملة لعدد محدود من العملاء.
فور اكتشاف الاحتيال، قامت Revolut بحظر عنوان البريد الإلكتروني المشبوه وأبلغت الوكالة الحكومية المعنية، بالإضافة إلى إبلاغ وكالات إنفاذ القانون والجهات التنظيمية المالية. وأكد متحدث باسم الشركة أن أنظمة Revolut وأموال العملاء لم تتأثر، وأنهم قاموا بالاتصال بالعدد المحدود من الأفراد المتأثرين مباشرة لإبلاغهم وتقديم الدعم اللازم. هذا الحادث يسلط الضوء على تحديات حماية البيانات في عصر تتزايد فيه تعقيدات الهجمات السيبرانية التي تستهدف ليس فقط الأنظمة التقنية بل أيضًا الجانب البشري في عمليات التحقق.
تداعيات أمن البيانات ومستقبل 'اعرف عميلك'
لقد أثار هذا الحادث جدلاً واسعًا في أوساط مجتمع الكريبتو والأمن السيبراني، خاصة فيما يتعلق بفعالية سياسات "اعرف عميلك" (KYC) التي تفرضها الهيئات التنظيمية على المنصات المالية. يرى البعض، مثل مارك زيلر من Aave، أن KYC لم تحقق فائدة كبيرة في الحد من الأضرار، بل على العكس، قد عرضت الكثيرين للخطر من خلال تجميع بيانات حساسة في مكان واحد يجعله هدفًا جذابًا للمخترقين. في المقابل، يجادل أنصار KYC بأنها ضرورية لمكافحة غسيل الأموال وتمويل الإرهاب، وأن التحدي يكمن في تعزيز إجراءات الحماية حول هذه البيانات.
يشير المحقق في قضايا الكريبتو ZachXBT إلى أن الحادث كان محدود النطاق واستهدف على الأرجح المستخدمين ذوي الثروات العالية، مما يضيف بعدًا آخر لخطورة هذا النوع من الهجمات. فبينما تحاول الشركات الموازنة بين الامتثال التنظيمي وحماية خصوصية المستخدمين، يظل خطر تعرض البيانات الحساسة للتسريب قائمًا. هذه الواقعة تفرض على قطاع التكنولوجيا المالية إعادة تقييم شاملة ليس فقط لبروتوكولات الأمان التقنية، بل أيضًا للتدابير الإجرائية والبشرية التي يمكن أن تكون الحلقة الأضعف في سلسلة حماية البيانات.
الخلاصة
إن حادثة Revolut تمثل تذكيرًا صارخًا بأن التهديدات السيبرانية تتطور باستمرار، وأن حتى الشركات الكبرى ذات الموارد الضخمة ليست محصنة تمامًا ضد الهجمات المتطورة، خاصة تلك التي تستغل الهندسة الاجتماعية. تسلط هذه القضية الضوء على التوتر المستمر بين ضرورة الامتثال التنظيمي لمتطلبات KYC وحماية خصوصية الأفراد في عالم رقمي متزايد الترابط. على المستخدمين أن يكونوا على دراية بالمخاطر، وعلى الشركات الاستثمار في أساليب أمان أكثر مرونة ووعيًا ضد التهديدات المتجددة، مع السعي لإيجاد توازن يحمي بيانات العملاء دون المساس بسلامة النظام المالي.



0 تعليقات